SBCE会话边界控制器
SBCE会话边界控制器
SBCE会话边界控制器
- 产品介绍
AVAYA AURA® · SESSION BORDER CONTROLAvaya SBCE 会话边界控制器
部署在企业通信网络边界的统一安全控制点:拓扑隐藏、DoS/DDoS 防护、TLS/SRTP 全程加密、SIP 规范化互通。让 SIP 中继、远程办公与跨厂商互联都经过一条可控的通道。
产品概述
PRODUCT OVERVIEW
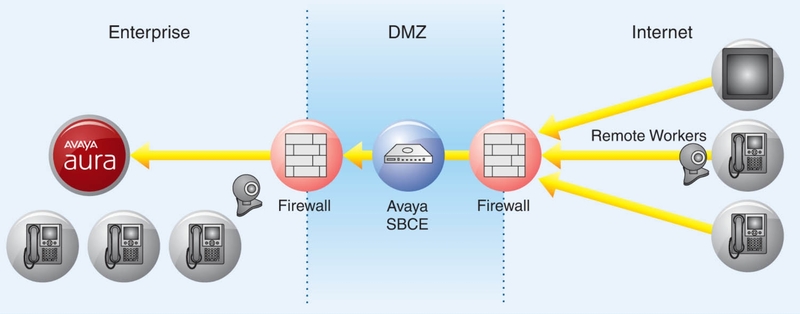
SBCE(Session Border Controller for Enterprise)的位置决定了它的职责:它站在企业内网与外部网络之间,所有进出企业的话音与视频会话都必须经过它。这使它能同时承担三件事——隐藏内部拓扑、抵御针对语音的攻击、在信令与媒体两个层面做加密。
对企业安全团队而言,最实际的价值是「核心组件不外露」。外部只能看到 SBCE 的地址,Session Manager、Communication Manager 等核心网元的真实地址与端口不出边界,攻击面被压缩到一个可控节点。
在互通性上,SBCE 做 SIP 规范化:不同运营商、不同厂商设备的 SIP 实现各有差异,SBCE 在中间做协议适配与规整,让对话能够建立。远程办公场景下,远程终端无需先拨 VPN 即可安全注册,这对混合办公与家用宽带环境尤为关键;边界节点本身支持双机热备,避免单点故障切断全部外部通话。
关键技术要点
· 拓扑隐藏 + DoS / DDoS 防护,核心组件不外露
· TLS 信令加密 + SRTP 媒体加密,全程保护
· SIP 规范化,跨厂商、跨运营商互通
· 双机热备(HA Pair),边界高可用
· 远程办公免 VPN 安全注册
· 与 Avaya Aura® 架构原生协同(Session Manager / CM)
· 可配合 IP Office + ASBCE 方案做远程 SIP 话机部署
· 支持企业 SIP 中继的统一接入与安全控制
HA双机
边界热备
TLSSRTP
信令 / 媒体加密
免VPN
远程注册
SIP
规范化互通
规格参数
SPECIFICATIONS
| 项目 | 规格参数 |
|---|---|
| 产品定位 | 企业级会话边界控制器(SBCE) |
| 部署位置 | 企业通信网络边界,隔离内部核心组件与外部网络 |
| 安全能力 | 拓扑隐藏、DoS / DDoS 防护、访问控制 |
| 加密 | TLS 信令加密;SRTP 媒体加密 |
| 互通能力 | SIP 规范化,适配不同运营商与厂商的协议差异 |
| 高可用 | 双机热备(HA Pair),边界节点冗余 |
| 远程接入 | 远程终端免 VPN 安全注册 |
| 典型场景 | SIP 中继安全接入、远程办公接入、跨厂商互联、IP Office + ASBCE 环境下的远程 SIP 话机部署 |
| 架构协同 | 与 Avaya Aura® Session Manager / Communication Manager 原生配合 |
主要功能
KEY FEATURES
01把攻击面收成一个点
核心网元地址不出边界,外部只能看到 SBCE。对需要做等保与安全审计的企业,这是最容易向审核方解释的架构。
02信令与媒体双层加密
TLS 保护信令、SRTP 保护媒体。两条链路都加密,语音内容与呼叫元数据都不在公网上明文传输。
03远程办公不再依赖 VPN
远程终端直接安全注册,不需要先把流量绕进 VPN 网关。既降低 VPN 并发压力,也避免语音在 VPN 隧道里体验劣化。
04跨厂商互通的实际收益
运营商中继、第三方 PBX、云服务商的 SIP 实现各不相同。SBCE 在中间做规范化,减少「能注册但打不通」这类排障成本。
05双机热备守住边界
边界是全站外部通话的必经之路,单点故障代价极高。HA Pair 让维护与升级可以在不中断业务的前提下进行。
兼容平台:Avaya Aura® 架构(与 Session Manager / Communication Manager 协同);可与 Avaya IP Office™ + ASBCE 方案配合
神州世通能为您做什么
选型测算、样机测试、安装调试、与现有平台的兼容性验证,以及后续备件与维保,均可由神州世通一站式承接。作为 Avaya 钻石级合作伙伴,我们提供的是从方案到落地的完整链路,而不只是硬件供货。
需要评估 SIP 中继接入与远程办公的安全架构?
售前及销售咨询:010-52829000